

Czym jest certyfikat SSL/TLS?
Certyfikat SSL jest jednym z najbardziej rozpoznawalnych elementów bezpieczeństwa Internetu, ale sama nazwa „SSL” jest dziś historycznym skrótem myślowym. Współczesne bezpieczne połączenia wykorzystują TLS, a certyfikat jest tylko jednym z elementów większego systemu obejmującego PKI, klucze kryptograficzne, weryfikację tożsamości, protokoły sieciowe i zarządzanie całym cyklem życia certyfikatu.
Ten przewodnik wyjaśnia temat od podstaw, ale nie zatrzymuje się na symbolu kłódki w przeglądarce. Pokazuje, jak TLS działa technicznie, skąd bierze się zaufanie do certyfikatu, jak wybierać i wdrażać certyfikaty, jak je automatyzować oraz jak zmieniają się mechanizmy ochrony prywatności i kryptografia w kolejnych latach.
1. Czym tak naprawdę jest certyfikat SSL/TLS?
Certyfikat SSL/TLS to cyfrowy dokument zgodny najczęściej ze standardem X.509, który wiąże określoną tożsamość lub nazwę hosta z kluczem publicznym. W przypadku stron internetowych umożliwia przeglądarce sprawdzenie, czy łączy się z serwerem uprawnionym do posługiwania się daną domeną, a następnie bezpieczne zestawienie szyfrowanej sesji TLS.
W języku handlowym nadal powszechnie używa się określenia „certyfikat SSL”. Technicznie poprawniej jest jednak mówić o certyfikacie TLS lub certyfikacie serwerowym TLS, ponieważ współczesne połączenia nie powinny korzystać z protokołów SSL 2.0 ani SSL 3.0.
1.1. SSL a TLS
SSL, czyli Secure Sockets Layer, był poprzednikiem TLS. TLS, czyli Transport Layer Security, rozwija tę samą ideę: zapewnia poufność transmisji, integralność danych oraz uwierzytelnienie jednej lub obu stron połączenia. Kolejne wersje TLS usuwały przestarzałe mechanizmy i wzmacniały bezpieczeństwo.
| Protokół | Status | Praktyka w 2026 r. |
| SSL 2.0 | przestarzały | nie używać |
| SSL 3.0 | przestarzały | nie używać |
| TLS 1.0 | przestarzały | nie wdrażać w nowych systemach |
| TLS 1.1 | przestarzały | nie wdrażać w nowych systemach |
| TLS 1.2 | aktywnie używany | wspierać przy właściwej konfiguracji |
| TLS 1.3 | współczesny standard | preferować |
Określenie „SSL/TLS” jest więc użyteczne komunikacyjnie, ale podczas konfiguracji serwera, audytu bezpieczeństwa czy analizy handshake należy posługiwać się rzeczywistą wersją TLS.
1.2. Co zapewnia TLS?
- Poufność: osoba podsłuchująca ruch nie powinna móc odczytać przesyłanych danych.
- Integralność: modyfikacja danych w trakcie transmisji powinna zostać wykryta.
- Uwierzytelnienie: klient może zweryfikować tożsamość serwera na podstawie certyfikatu i łańcucha zaufania.
- Opcjonalne uwierzytelnienie klienta: w mTLS również klient przedstawia certyfikat.
TLS nie gwarantuje natomiast, że sama aplikacja jest wolna od podatności, sklep internetowy jest uczciwy, serwer nie zawiera złośliwego oprogramowania ani że operator spełnia wszystkie wymagania prawne. Certyfikat chroni konkretną warstwę zaufania i transmisji, a nie cały system informatyczny.
1.3. HTTPS
HTTPS to HTTP przesyłany przez zabezpieczone połączenie TLS. Dzięki temu treść żądań i odpowiedzi HTTP, formularze, nagłówki, cookies oraz dane aplikacji są chronione podczas transmisji pomiędzy klientem a punktem terminującym TLS.
TLS nie jest ograniczony do WWW. Stosuje się go również w poczcie elektronicznej, API, bazach danych, LDAP, SIP, MQTT, systemach IoT, usługach chmurowych, load balancerach, reverse proxy i wielu innych protokołach.
2. Jak działa kryptografia wykorzystywana przez TLS?
2.1. Szyfrowanie symetryczne i asymetryczne
TLS łączy dwa światy kryptografii. Kryptografia asymetryczna wykorzystuje parę kluczy: publiczny i prywatny. Pozwala m.in. na uwierzytelnianie i podpisy kryptograficzne. Kryptografia symetryczna używa kluczy sesyjnych i jest wydajna, dlatego to właśnie nią chronione są duże ilości danych przesyłanych po zestawieniu sesji.
Popularne uproszczenie mówiące, że „certyfikat szyfruje stronę”, jest więc nieprecyzyjne. Certyfikat zawiera klucz publiczny i pomaga uwierzytelnić serwer. Współczesny TLS uzgadnia następnie klucze sesyjne, którymi szyfrowana jest właściwa transmisja.
2.2. RSA
RSA jest szeroko stosowanym algorytmem klucza publicznego. W nowoczesnych konfiguracjach TLS jego główną rolą jest podpis cyfrowy służący do uwierzytelnienia serwera. Dawny model wymiany klucza oparty bezpośrednio na RSA nie powinien być utożsamiany ze współczesnym TLS 1.3.
W certyfikatach serwerowych nadal spotyka się klucze RSA, zwykle co najmniej 2048-bitowe. Dłuższy klucz nie oznacza automatycznie proporcjonalnie większej ochrony całej sesji, ponieważ bezpieczeństwo zależy od całego zestawu algorytmów i konfiguracji.
2.3. ECC i ECDSA
ECC, czyli kryptografia krzywych eliptycznych, osiąga wysoki poziom bezpieczeństwa przy znacznie krótszych kluczach niż RSA. ECDSA jest algorytmem podpisu cyfrowego opartym na krzywych eliptycznych i może być używany w certyfikatach TLS.
W praktyce ECDSA zmniejsza rozmiar kluczy i podpisów oraz może ograniczać koszt obliczeniowy. Wybór RSA lub ECDSA zależy od kompatybilności środowiska, polityki organizacji, urządzeń końcowych oraz architektury usługi.
RSA vs ECC (ECDSA) w certyfikatach SSL. Co wybrać i dlaczego?
2.4. ECDHE i Perfect Forward Secrecy
ECDHE służy do efemerycznej wymiany kluczy. Każda sesja może otrzymać odrębny materiał kluczowy. Dzięki temu mechanizmowi można uzyskać Perfect Forward Secrecy: późniejsze przejęcie długoterminowego klucza prywatnego serwera nie powinno umożliwić odszyfrowania wcześniej zarejestrowanych poprawnie zestawionych sesji.
PFS jest jednym z powodów, dla których nie należy opisywać współczesnego TLS wyłącznie przez pryzmat „RSA 2048 bitów” albo „256-bitowego SSL”. Bezpieczeństwo sesji wynika z zestawu współpracujących mechanizmów.
2.5. Cipher suites
Cipher suite określa zestaw algorytmów używanych przez konkretną wersję TLS. W TLS 1.3 nazwy zestawów są prostsze niż w TLS 1.2, ponieważ sposób wymiany klucza i uwierzytelnianie są negocjowane osobno.
Przykład: TLS_AES_128_GCM_SHA256 oznacza wykorzystanie AES-128 w trybie GCM oraz SHA-256 w odpowiednich funkcjach kryptograficznych protokołu. Współczesne konfiguracje wykorzystują także AES-256-GCM i ChaCha20-Poly1305.
Nie należy mylić algorytmu klucza certyfikatu z szyfrem danych sesji. Certyfikat RSA nie oznacza, że wszystkie dane są szyfrowane RSA, a certyfikat ECDSA nie oznacza, że ECDSA jest szyfrem transmisji.
3. Jak przebiega TLS handshake?
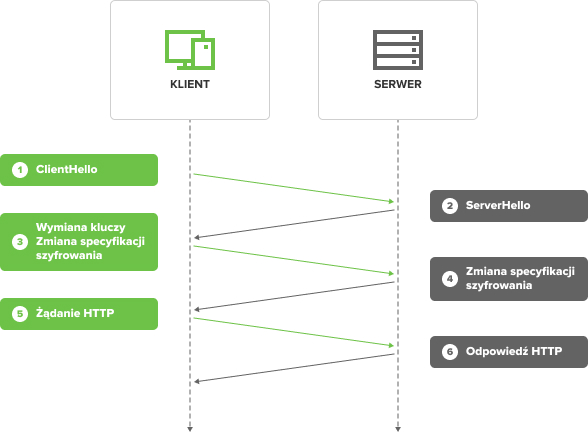
Handshake to faza zestawiania bezpiecznego połączenia. Strony uzgadniają parametry protokołu, serwer przedstawia certyfikat, klient weryfikuje zaufanie, a następnie obie strony wyprowadzają klucze sesyjne.
- Klient wysyła ClientHello z obsługiwanymi parametrami, m.in. wersjami TLS, zestawami szyfrów, rozszerzeniami i informacją potrzebną do uzgodnienia klucza.
- Serwer odpowiada ServerHello i wybiera parametry połączenia.
- Serwer przedstawia certyfikat oraz dowód posiadania odpowiadającego mu klucza prywatnego.
- Klient sprawdza nazwę hosta, okres ważności, łańcuch zaufania, zastosowania certyfikatu i inne wymagane informacje.
- Strony wyprowadzają wspólne klucze sesyjne.
- Po komunikatach kończących handshake rozpoczyna się zaszyfrowana transmisja danych aplikacyjnych.
3.1. TLS 1.2 a TLS 1.3
TLS 1.3 uprościł handshake, usunął szereg przestarzałych algorytmów i ograniczył liczbę rund potrzebnych do ustanowienia połączenia. Standard projektowano tak, aby większość handshake po ServerHello była już szyfrowana.
TLS 1.2 pozostaje powszechnie używany i przy właściwej konfiguracji może być bezpieczny. TLS 1.3 powinien być preferowany tam, gdzie obsługują go klient i serwer.
3.2. Session resumption i 0-RTT
TLS może wznawiać wcześniejsze sesje, ograniczając koszt ponownego handshake. TLS 1.3 przewiduje również mechanizm 0-RTT, który umożliwia wysłanie określonych danych bardzo wcześnie przy wznowieniu sesji. 0-RTT wymaga ostrożności, ponieważ dane wczesne mogą być podatne na ponowne odtworzenie, dlatego nie każda operacja aplikacyjna powinna być w ten sposób wykonywana.
4. Klucz publiczny, klucz prywatny i CSR
4.1. Para kluczy
Klucz prywatny powinien pozostawać pod wyłączną kontrolą właściciela usługi. Klucz publiczny może być rozpowszechniany i trafia do certyfikatu. Bezpieczeństwo całego wdrożenia zależy również od ochrony klucza prywatnego.
- Nie należy przesyłać klucza prywatnego osobom trzecim bez uzasadnionej potrzeby.
- Należy ograniczać uprawnienia do plików i systemów przechowujących klucze.
- W środowiskach o podwyższonych wymaganiach warto wykorzystywać HSM, KMS, moduły TPM lub inne mechanizmy izolacji klucza.
- Po podejrzeniu kompromitacji klucza należy wygenerować nową parę, zastąpić certyfikat i przeprowadzić właściwy proces unieważnienia.
4.2. CSR
CSR, czyli Certificate Signing Request, to żądanie podpisania certyfikatu. Zawiera klucz publiczny i dane potrzebne do wystawienia certyfikatu oraz jest podpisane odpowiadającym kluczem prywatnym. CSR nie jest kluczem prywatnym i sam w sobie nie musi być traktowany jak sekret, ale powinien być generowany w kontrolowanym procesie.
W nowoczesnych procesach część informacji, szczególnie nazwy SAN, może być przekazywana również bezpośrednio do CA lub systemu ACME. To CA decyduje o finalnej zawartości certyfikatu zgodnie z walidacją i polityką wydawania.
5. PKI i łańcuch zaufania
5.1. Czym jest PKI?
Public Key Infrastructure to system ludzi, procedur, polityk, kluczy, certyfikatów, repozytoriów i oprogramowania, dzięki któremu można wystawiać, weryfikować, odnawiać i unieważniać certyfikaty. Certyfikat serwera jest tylko jednym elementem PKI.
5.2. Root CA, Intermediate CA i certyfikat serwera
Zaufanie przeglądarki nie wynika z samego napisu „DigiCert”, „GlobalSign” czy innej marki na certyfikacie. System operacyjny lub aplikacja posiada magazyn zaufanych certyfikatów głównych. Certyfikat serwera jest zwykle podpisany przez pośredni urząd certyfikacji, którego certyfikat prowadzi łańcuchem do zaufanego Root CA.
- Root CA stanowi kotwicę zaufania przechowywaną w trust store.
- Intermediate CA podpisuje certyfikaty końcowe lub kolejne certyfikaty pośrednie.
- Certyfikat serwera identyfikuje usługę i zawiera jej klucz publiczny.
- Klient buduje i sprawdza ścieżkę certyfikacji do zaufanej kotwicy.
Serwer powinien przekazać potrzebne certyfikaty pośrednie. Brak właściwego intermediate może powodować błędy mimo tego, że sam certyfikat serwera jest prawidłowy.
5.3. CA, RA, Subscriber i Relying Party
CA (Certificate Authority) wystawia i podpisuje certyfikaty. RA (Registration Authority) może wykonywać część czynności rejestracyjnych i walidacyjnych. Subscriber to podmiot, dla którego wydano certyfikat lub który zawarł odpowiednią umowę z CA. Relying Party to strona polegająca na certyfikacie, np. użytkownik przeglądarki.
Na praktyczne wymagania publicznego WebPKI wpływają nie tylko same CA, ale również programy root store producentów systemów i przeglądarek oraz standardy CA/Browser Forum.
6. Co zawiera certyfikat X.509?
Certyfikat X.509 zawiera zestaw pól i rozszerzeń opisujących tożsamość, klucz oraz dozwolone zastosowania. Użytkownik zwykle widzi tylko część tych informacji, ale administrator powinien rozumieć najważniejsze elementy.
| Element | Znaczenie |
| Subject | dane podmiotu, dla którego wydano certyfikat |
| Issuer | wystawca certyfikatu |
| Serial Number | unikalny numer certyfikatu w obrębie wystawcy |
| Validity | okres Not Before / Not After |
| Subject Public Key Info | algorytm i klucz publiczny |
| Subject Alternative Name | nazwy DNS lub inne identyfikatory objęte certyfikatem |
| Key Usage / Extended Key Usage | dozwolone zastosowania klucza i certyfikatu |
| Basic Constraints | m.in. informacja, czy certyfikat może być CA |
| AIA | informacje pomocne m.in. w dostępie do usług wystawcy |
| CRL Distribution Points | lokalizacje list unieważnionych certyfikatów |
| Signature | podpis wystawcy potwierdzający integralność certyfikatu |
6.1. SAN, CN i weryfikacja nazwy hosta
Współczesna weryfikacja nazw serwerów opiera się na rozszerzeniu Subject Alternative Name. Pole Common Name nie powinno być traktowane jako zamiennik SAN.
Certyfikat musi obejmować nazwę, z którą klient faktycznie się łączy. Certyfikat dla example.com nie obejmuje automatycznie www.example.com, chyba że obie nazwy znajdują się w SAN. Wildcard *.example.com obejmuje typowo hosty jednego poziomu, np. shop.example.com, ale nie a.b.example.com i nie obejmuje samego apex example.com, jeśli nie został dodany oddzielnie.
7. Rodzaje certyfikatów serwerowych TLS
7.1. DV, OV i EV
DV, OV i EV opisują zakres walidacji prowadzonej przed wydaniem certyfikatu. Nie oznaczają różnych poziomów szyfrowania. Poprawnie skonfigurowany certyfikat DV może używać tych samych współczesnych mechanizmów TLS co OV lub EV.
| Cecha | DV | OV | EV |
| Kontrola domeny | tak | tak | tak |
| Walidacja organizacji | nie | tak | rozszerzona |
| Dane organizacji w certyfikacie | nie | tak | tak |
| Typowe wydanie | szybkie i automatyzowalne | po weryfikacji firmy | po rozszerzonej weryfikacji |
| Poziom szyfrowania | zależny od TLS, nie typu walidacji | tak samo | tak samo |
Nowoczesne przeglądarki nie eksponują EV w sposób znany z dawnego „zielonego paska”. EV nadal oznacza rozszerzony proces walidacji, ale nie wiąże się z konkretnym, stałym wyróżnieniem wizualnym w interfejsie przeglądarki.
Sprawdź, jak przebiega weryfikacja dla SSL typu DV, OV, EV lub znajdź odpowiedni certyfikat dla siebie:
7.2. Single Domain
Certyfikat Single Domain obejmuje jedną określoną domenę lub zestaw nazw przewidziany w danym produkcie. Certyfikaty z oferty SSL24 obejmują jednocześnie wariant z www i bez www.
Znajdź certyfikat Single Domain dla siebie.
7.3. Wildcard
Wildcard zabezpiecza wiele hostów jednego poziomu pod określoną domeną, np. *.twojadomena.pl. Ułatwia zarządzanie dużą liczbą subdomen, ale współdzielenie jednego klucza prywatnego między wieloma systemami może zwiększyć zakres skutków kompromitacji. W architekturze rozproszonej nie zawsze jest najlepszym wyborem.
Znajdź certyfikat Wildcard dla siebie.
7.4. Multi-Domain / SAN
Certyfikat Multi-Domain zawiera wiele nazw w SAN. Może być wygodny dla zestawu usług zarządzanych wspólnie, ale ujawnia te nazwy w samym certyfikacie i zwykle również w publicznych logach Certificate Transparency. Przy zmianie jednej z usług konieczne może być ponowne wydanie całego certyfikatu.
Znajdź certyfikat Multi-Domain dla siebie.
7.5. Certyfikaty dla publicznych adresów IP
Publicznie zaufany certyfikat może obejmować publiczny adres IP, jeśli CA obsługuje taki produkt i przeprowadzi wymaganą walidację prawa do adresu. Publiczne CA nie mogą natomiast wystawiać publicznie zaufanych certyfikatów zawierających Internal Names ani Reserved IP Addresses, np. typowe adresy prywatne RFC1918.
7.6. QWAC
QWAC to kwalifikowany certyfikat uwierzytelniania witryn internetowych funkcjonujący w europejskim ekosystemie usług zaufania. Jego wymagania, zastosowanie i interoperacyjność należy analizować w kontekście obowiązujących przepisów eIDAS i konkretnych wymagań systemu, a nie traktować jako bezpośredni zamiennik każdego certyfikatu DV/OV/EV.
Sprawdź, jaki certyfikat SSL/TLS będzie dla Ciebie najlepszy.
8. Inne certyfikaty cyfrowe, których nie należy mylić z TLS Server Certificate
8.1. Code Signing
Certyfikat Code Signing służy do podpisywania oprogramowania i zapewnia możliwość weryfikacji pochodzenia oraz integralności kodu. Nie służy do zabezpieczania sesji HTTPS.
Znajdź certyfikat Code Signing dla siebie.
8.2. S/MIME
S/MIME służy do podpisywania i szyfrowania wiadomości e-mail na poziomie treści wiadomości. To inna warstwa niż TLS używany pomiędzy serwerami lub klientem pocztowym i serwerem.
Znajdź certyfikat S-MIME dla siebie.
8.3. VMC i CMC
VMC i CMC odnoszą się do uwierzytelnionej prezentacji marki w ekosystemie poczty elektronicznej, w szczególności przy wdrożeniach BIMI spełniających wymagania danego dostawcy skrzynki pocztowej.
Znajdź certyfikat VMC lub CMC dla siebie.
8.4. Client Authentication i mTLS
W mTLS serwer przedstawia certyfikat klientowi, a klient przedstawia własny certyfikat serwerowi. Pozwala to na silne uwierzytelnianie urządzeń, usług i użytkowników. Odpowiednie certyfikaty wykorzystują właściwe rozszerzenia EKU i politykę zaufania.
Znajdź certyfikat X9 PKI for TLS dla siebie.
9. Jak wydawany jest certyfikat?
9.1. Domain Control Validation (DCV)
Przed wydaniem certyfikatu publicznie zaufany CA musi zweryfikować kontrolę nad nazwą domenową lub adresem IP zgodnie z dozwoloną metodą. W praktyce wykorzystywane są m.in. mechanizmy DNS i HTTP oraz automatyzacja przez ACME.
Metody weryfikacji oraz okres, przez który wynik wcześniejszej walidacji może być ponownie wykorzystany, podlegają aktualnym Baseline Requirements i polityce CA. Administrator nie powinien projektować systemu na założeniu, że raz wykonana walidacja będzie ważna przez lata.
Poznaj bliżej dostępne metody weryfikacji prawa do domeny.
9.2. CAA
Rekord DNS CAA pozwala właścicielowi domeny wskazać, które urzędy certyfikacji są uprawnione do wystawiania certyfikatów dla domeny. CAA nie zastępuje DCV ani DNSSEC, ale stanowi dodatkową kontrolę polityki wydawania.
Przed wdrożeniem restrykcyjnych rekordów CAA należy uwzględnić wszystkie używane CA, środowiska automatyzacji, certyfikaty wildcard oraz procesy awaryjne.
9.3. MPIC
Multi-Perspective Issuance Corroboration polega na sprawdzaniu określonych elementów walidacji z wielu perspektyw sieciowych. Celem jest ograniczenie ryzyka, że chwilowe przejęcie trasy sieciowej albo lokalnie zmanipulowana odpowiedź pozwoli nieuprawnionej osobie uzyskać certyfikat.
10. Certificate Transparency
Certificate Transparency tworzy publicznie audytowalne logi wydawanych certyfikatów. Mechanizm zwiększa możliwość wykrycia błędnego lub nieautoryzowanego wystawienia certyfikatu.
CT ma również konsekwencje dla prywatności nazw. Jeśli publiczny certyfikat zawiera subdomenę, jej nazwa może stać się publicznie widoczna w logach. Dla usług wewnętrznych lepszym rozwiązaniem może być prywatne PKI i wewnętrzna przestrzeń nazw zamiast publikowania w publicznym WebPKI.
Administratorzy mogą monitorować CT w celu wykrywania certyfikatów wystawionych dla swoich domen przez nieoczekiwany CA lub poza zatwierdzonym procesem.
11. Okres ważności certyfikatów i automatyzacja
Publiczne certyfikaty TLS mają coraz krótsze maksymalne okresy ważności. Zmiana ta przenosi ciężar z ręcznego „kupowania certyfikatu raz w roku” na automatyczne, regularne odnawianie i wymianę.
| Data wydania | Maksymalny okres ważności publicznego certyfikatu TLS |
| od 15 marca 2026 | 200 dni |
| od 15 marca 2027 | 100 dni |
| od 15 marca 2029 | 47 dni |
Skróceniu podlegają również okresy ponownego wykorzystania danych walidacyjnych. Oznacza to, że automatyzacja nie jest już wyłącznie wygodą, lecz staje się podstawowym elementem niezawodnego zarządzania TLS.
11.1. ACME
ACME automatyzuje proces uzyskania i odnawiania certyfikatów. Klient ACME komunikuje się z CA, przeprowadza obsługiwaną metodę walidacji, pobiera certyfikat i może zautomatyzować jego instalację lub wymianę.
ACME kojarzy się przede wszystkim z Let’s Encrypt, ale protokół jest wykorzystywany również przez komercyjne urzędy i platformy zarządzania certyfikatami.
Dowiedz sie, jak automatycznie odnawiać certyfikaty SSL za pomocą ACME i Certbot.
11.2. Certificate Lifecycle Management
Dojrzałe zarządzanie certyfikatami obejmuje cały lifecycle, nie tylko renewal.
- Discovery i inventory: wykrycie wszystkich certyfikatów i miejsc ich użycia.
- Request i validation: zamówienie oraz potwierdzenie uprawnień.
- Issuance: wystawienie certyfikatu.
- Deployment: instalacja na właściwym serwerze, proxy, urządzeniu lub usłudze.
- Monitoring: kontrola ważności, konfiguracji, zmian i błędów.
- Renewal i rotation: terminowa wymiana certyfikatów i kluczy.
- Revocation i replacement: reakcja na kompromitację, błędne wydanie lub zmianę infrastruktury.
Platformy klasy CLM, takie jak DigiCert Trust Lifecycle Manager, pomagają centralizować inventory, polityki, automatyzację i kontrolę certyfikatów w większych środowiskach.
Dowiedz się więcej o DigiCert Trust Lifecycle Manager.
12. Darmowy czy komercyjny certyfikat?
Darmowy certyfikat DV może zapewniać równie silne szyfrowanie TLS jak płatny certyfikat, jeżeli oba są poprawnie skonfigurowane. Różnice dotyczą przede wszystkim rodzaju walidacji, usług dodatkowych, wsparcia, warunków produktu, zarządzania i ewentualnych gwarancji wynikających z warunków CA.
| Obszar | Darmowy DV | Komercyjny certyfikat |
| Szyfrowanie TLS | tak | tak |
| DV | tak | tak, zależnie od oferty |
| OV / EV | zwykle nie | tak, zależnie od produktu |
| Automatyzacja | bardzo często ACME | ACME / API / CLM zależnie od dostawcy |
| Wsparcie | model społecznościowy lub ograniczony | zależne od umowy i sprzedawcy |
| Gwarancja CA | zależna od warunków | może występować w określonych produktach |
12.1. Let’s Encrypt
Let’s Encrypt jest dojrzałym publicznym CA i dobrym rozwiązaniem dla ogromnej liczby zastosowań wymagających certyfikatów DV i automatycznego odnawiania. Sam fakt, że certyfikat jest bezpłatny, nie czyni szyfrowania słabszym.
12.2. Kiedy certyfikat komercyjny ma sens?
Komercyjny produkt może być uzasadniony, gdy potrzebna jest walidacja organizacji, określone warunki wsparcia i SLA procesu, centralne zarządzanie, integracja z ekosystemem przedsiębiorstwa, określona polityka CA albo inne cechy konkretnej oferty.
Gwarancji finansowej związanej z certyfikatem nie należy traktować jako ubezpieczenia właściciela strony od każdego cyberataku. Zakres i beneficjenci wynikają z warunków konkretnego CA.
13. Formaty certyfikatów i kluczy
Ten sam certyfikat może występować w różnych formatach zapisu. Wybór zależy od serwera i systemu.
| Format | Charakterystyka |
| PEM | tekst Base64 z nagłówkami BEGIN/END; często używany w Apache, nginx i OpenSSL |
| DER | binarny zapis ASN.1 |
| PKCS#7 / P7B | kontener certyfikatów i łańcucha, bez klucza prywatnego |
| PKCS#12 / PFX | kontener mogący zawierać certyfikat, chain i klucz prywatny, zwykle chroniony hasłem |
Konwersja formatu nie zmienia kryptograficznej tożsamości certyfikatu. Należy jednak uważać, czy plik zawiera również klucz prywatny. PFX/P12 należy chronić szczególnie starannie.
Skorzystaj z dedykowanego narzędzia SSL24: Konwertuj certyfikat.
14. Jak sprawdzić, czy strona używa poprawnego TLS?
Sama obecność https:// nie oznacza, że konfiguracja jest wzorowa. Weryfikacja powinna obejmować nazwę certyfikatu, okres ważności, chain, wersje TLS, zestawy szyfrów, przekierowania, HSTS, błędy mixed content i zachowanie aplikacji.
Interfejsy przeglądarek zmieniają się - nie należy opierać instrukcji wyłącznie na konkretnym symbolu kłódki albo założeniu, że nazwa organizacji będzie stale pokazywana w pasku adresu.
14.1. Co dzieje się bez HTTPS?
Ruch HTTP może zostać odczytany lub zmodyfikowany przez podmiot znajdujący się na ścieżce transmisji. Przeglądarki ograniczają również część funkcji na niezabezpieczonych originach i mogą informować użytkownika, że połączenie nie jest bezpieczne.
Dla współczesnych publicznych witryn HTTPS powinien być traktowany jako standard bazowy, nie jako opcjonalny dodatek.
15. HSTS, przekierowania i mixed content
15.1. HSTS
HTTP Strict Transport Security informuje przeglądarkę, że dana domena ma być odwiedzana wyłącznie przez HTTPS przez określony czas. Ogranicza to możliwość wymuszenia przez atakującego połączenia po HTTP po tym, gdy przeglądarka poznała politykę.
Parametry includeSubDomains i preload wymagają świadomego użycia. Błędne wdrożenie długiej polityki HSTS może odciąć użytkowników od usług, które nie są gotowe na HTTPS.
15.2. Przekierowanie HTTP do HTTPS
Typowe wdrożenie przekierowuje ruch HTTP do HTTPS kodem 301 lub 308, zależnie od projektu aplikacji. Należy unikać pętli, wielokrotnych hopów i sytuacji, w których warstwa proxy i backend mają niespójne informacje o schemacie żądania.
15.3. Mixed content
Mixed content powstaje, gdy dokument HTTPS odwołuje się do zasobów przez HTTP. Przeglądarki mogą blokować skrypty, iframe, żądania API lub inne aktywne zasoby. Migracja do HTTPS powinna obejmować zasoby statyczne, API, integracje, linki kanoniczne, mapy witryny i konfigurację aplikacji.
16. SNI, ALPN, HTTP/2 i HTTP/3
16.1. SNI
Server Name Indication umożliwia klientowi wskazanie nazwy serwera podczas zestawiania TLS. Dzięki temu wiele domen może korzystać z jednego adresu IP i otrzymywać właściwe certyfikaty.
16.2. ALPN
Application-Layer Protocol Negotiation pozwala klientowi i serwerowi uzgodnić protokół aplikacyjny w trakcie TLS, np. HTTP/1.1 lub HTTP/2.
16.3. HTTP/3 i QUIC
HTTP/3 działa na QUIC, który integruje mechanizmy TLS 1.3 w swoim handshake. To inny model transportu niż klasyczne HTTP/1.1 i HTTP/2 działające nad TCP z TLS. Certyfikat nadal służy do uwierzytelnienia serwera.
Dowiedz się więcej o HTTP2 i HTTP3.
17. ECH: Encrypted Client Hello
TLS 1.3 szyfruje znaczną część handshake, ale klasyczny ClientHello ujawniał m.in. SNI, czyli nazwę hosta docelowego. Encrypted Client Hello szyfruje wrażliwą część ClientHello pod kluczem publicznym konfiguracji ECH.
ECH zostało opublikowane jako RFC 9849 w marcu 2026 r. Mechanizm tworzy zewnętrzny ClientHello oraz zaszyfrowany wewnętrzny ClientHello. Chroni m.in. nazwę SNI i inne wrażliwe rozszerzenia przed obserwatorem znajdującym się na ścieżce.
ECH nie czyni połączenia anonimowym. Obserwator nadal może widzieć adresy IP, charakterystykę ruchu oraz fakt połączenia z określoną infrastrukturą. Korzyść polega na ograniczeniu ujawniania konkretnej nazwy usługi w ClientHello.
17.1. HTTPS i SVCB w DNS
Rekordy SVCB i HTTPS pozwalają publikować informacje przydatne klientowi przed połączeniem, np. preferowane endpointy i parametry transportowe. Standard przewiduje rozszerzalność m.in. dla mechanizmów potrzebnych do ECH.
W praktyce ECH jest więc nie tylko funkcją serwera TLS. Wdrożenie dotyka DNS, sposobu publikowania konfiguracji, frontendu terminującego TLS oraz zgodności klientów.
18. TLS dla poczty elektronicznej
TLS może chronić połączenie klienta pocztowego z serwerem oraz transmisję pomiędzy serwerami pocztowymi. Nie jest jednak tym samym co szyfrowanie treści wiadomości end-to-end.
- IMAPS: IMAP od początku wewnątrz TLS.
- POP3S: POP3 od początku wewnątrz TLS.
- SMTP Submission: często STARTTLS na porcie przeznaczonym do wysyłki przez użytkowników.
- SMTP między MTA: STARTTLS może chronić połączenie serwer-serwer.
- S/MIME: podpisuje i/lub szyfruje samą wiadomość na poziomie użytkownika.
Dodatkowe mechanizmy, takie jak MTA-STS i DANE dla SMTP, mogą zwiększać ochronę przed downgrade i fałszywymi endpointami w określonych architekturach.
19. DNSSEC, DANE i TLSA
DNSSEC chroni autentyczność odpowiedzi DNS poprzez kryptograficzny łańcuch zaufania w systemie nazw. DANE wykorzystuje DNSSEC do publikowania informacji TLSA, które mogą powiązać usługę z określonym certyfikatem lub kluczem.
DANE nie jest uniwersalnym zamiennikiem klasycznego WebPKI w przeglądarkach. Ma jednak istotne zastosowania w wybranych protokołach i środowiskach, zwłaszcza tam, gdzie obie strony obsługują DNSSEC i TLSA.
20. Public CA, Private CA i certyfikaty self-signed
20.1. Public CA
Certyfikat publicznego CA może być automatycznie zaufany przez szeroką grupę przeglądarek i systemów, jeżeli jego łańcuch prowadzi do Root CA znajdującego się w odpowiednich trust stores.
20.2. Private CA
Prywatny CA jest przydatny w sieciach wewnętrznych, urządzeniach, systemach mTLS i usługach, w których organizacja kontroluje magazyny zaufania klientów. Pozwala tworzyć własne polityki i certyfikaty dla nazw, które nie powinny znajdować się w publicznym WebPKI.
20.3. Self-signed
Certyfikat self-signed jest podpisany własnym kluczem. Może chronić transmisję kryptograficznie, ale bez niezależnie skonfigurowanej kotwicy zaufania klient nie ma podstaw, aby automatycznie zaufać deklarowanej tożsamości. Dlatego użytkownik zwykle zobaczy ostrzeżenie.
21. TLS termination, reverse proxy, CDN i load balancer
Współczesna aplikacja często nie kończy TLS bezpośrednio na serwerze aplikacji. Połączenie może być terminowane na CDN, WAF, load balancerze lub reverse proxy.
- TLS termination: frontend odszyfrowuje ruch i przekazuje go dalej.
- TLS re-encryption: frontend zestawia nowe połączenie TLS do backendu.
- TLS passthrough: pośrednik przekazuje ruch bez terminacji TLS.
- Origin certificate: certyfikat wykorzystywany pomiędzy frontem a serwerem źródłowym.
Projektując architekturę należy jasno określić, na których odcinkach dane są szyfrowane i kto ma dostęp do plaintextu. „HTTPS na froncie” nie oznacza automatycznie szyfrowania całej drogi do aplikacji.
22. Unieważnienie certyfikatu: CRL, OCSP i OCSP Stapling
Certyfikat może wymagać unieważnienia przed końcem okresu ważności, np. po kompromitacji klucza, błędnym wydaniu lub utracie kontroli nad nazwą.
22.1. CRL
Certificate Revocation List to podpisana lista certyfikatów unieważnionych przez CA. Klient może wykorzystać ją do sprawdzania statusu, ale listy mogą być duże i aktualizowane okresowo.
22.2. OCSP
Online Certificate Status Protocol umożliwia zapytanie o status konkretnego certyfikatu. Zachowanie klientów przy braku odpowiedzi OCSP zależy od implementacji i polityki.
22.3. OCSP Stapling
Przy OCSP Stapling serwer może dołączyć aktualną odpowiedź OCSP do handshake, ograniczając potrzebę bezpośredniego kontaktu klienta z responderem CA. Mechanizm należy oceniać w kontekście współczesnej polityki danego klienta i serwera, a nie traktować jako jedyny warunek poprawnego TLS.
23. Monitoring i audyt certyfikatów
Najczęstszy problem operacyjny nie wynika z „złamania szyfru”, lecz z procesów: certyfikat wygasa, nie został wdrożony na jednym z węzłów, chain jest niepełny, klucz jest źle chroniony albo automatyczne odnowienie nie przeładowało usługi.
- monitoruj datę ważności i poprawność automatycznego odnowienia;
- monitoruj certyfikat faktycznie prezentowany z zewnątrz, nie tylko plik na dysku;
- sprawdzaj wszystkie węzły load balancera i regiony CDN;
- monitoruj CT dla swoich domen;
- kontroluj wersje TLS i wycofuj słabe zestawy szyfrów;
- prowadź inventory właścicieli, lokalizacji, domen i sposobu odnowienia;
- testuj scenariusz awaryjnej wymiany po kompromitacji klucza.
24. Najczęstsze błędy podczas wdrażania TLS
- Brak certyfikatu pośredniego lub błędny chain.
- Certyfikat nie obejmuje nazwy hosta, z którą łączy się użytkownik.
- Wygasły certyfikat albo niedziałające automatyczne odnowienie.
- Nieprawidłowe przekierowanie HTTP do HTTPS.
- Mixed content.
- Włączone przestarzałe wersje protokołu lub słabe zestawy szyfrów.
- Niespójny certyfikat na części węzłów klastra.
- Nadmiernie szeroki wildcard współdzielony pomiędzy niezależnymi systemami.
- Klucz prywatny przechowywany bez właściwej kontroli dostępu.
- Błędne HSTS lub includeSubDomains wdrożone przed przygotowaniem wszystkich hostów.
- Brak synchronizacji czasu na serwerach.
- Próba używania certyfikatu publicznego dla wewnętrznej nazwy albo prywatnego adresu IP.
25. TLS a SEO, wydajność i zaufanie użytkownika
25.1. SEO
HTTPS jest od lat jednym z sygnałów wykorzystywanych przez Google, ale nie należy traktować certyfikatu jako sposobu na znaczący wzrost pozycji sam w sobie. W praktyce HTTPS jest dziś technicznym standardem dla profesjonalnej witryny i warunkiem bezpiecznego działania wielu funkcji przeglądarki.
25.2. Wydajność
TLS ma koszt kryptograficzny, ale nowoczesne implementacje, TLS 1.3, wznowienie sesji, sprzętowe przyspieszenie i współczesne protokoły ograniczają jego wpływ. W praktyce znacznie częściej o wydajności decyduje architektura aplikacji, sieć, cache, CDN i wielkość zasobów.
25.3. Zaufanie
Użytkownik powinien oczekiwać HTTPS, ale symbol bezpieczeństwa nie jest dowodem uczciwości witryny. Certyfikat DV może zostać wydany również dla domeny używanej przez oszusta, jeżeli oszust kontroluje tę domenę. Dlatego edukacja powinna oddzielać bezpieczeństwo kanału od oceny wiarygodności podmiotu.
26. Post-Quantum Cryptography i crypto-agility
Rozwój komputerów kwantowych ma szczególne znaczenie dla kryptografii klucza publicznego. Organizacje powinny przygotowywać możliwość wymiany algorytmów i komponentów kryptograficznych, czyli crypto-agility, zamiast zakładać, że jeden zestaw algorytmów będzie odpowiedni przez cały cykl życia systemu.
Istotnym scenariuszem jest „harvest now, decrypt later”: zaszyfrowany ruch może być rejestrowany dziś z zamiarem odszyfrowania w przyszłości, jeśli pojawi się wystarczająco silny komputer kwantowy i protokół nie zapewniał ochrony odpornej na taki model.
Migracja TLS w kierunku PQC może obejmować hybrydowe uzgadnianie kluczy i późniejsze zmiany w podpisach oraz infrastrukturze certyfikatów. Wdrożenia powinny opierać się na dojrzałych standardach i wsparciu dostawców, nie na własnych eksperymentalnych konstrukcjach kryptograficznych.
27. Jak wybrać odpowiedni certyfikat?
- Określ, jakie nazwy mają być chronione: jedna domena, wiele SAN, wildcard czy publiczny adres IP.
- Ustal, czy potrzebna jest wyłącznie walidacja domeny, czy również zweryfikowana tożsamość organizacji.
- Sprawdź kompatybilność RSA/ECDSA z klientami i urządzeniami.
- Zaprojektuj sposób automatycznego wydania i odnowienia jeszcze przed pierwszą instalacją.
- Określ, gdzie TLS jest terminowany i ile kopii certyfikatu będzie działać.
- Ustal odpowiedzialność za klucz prywatny, monitoring i reakcję na incydent.
- Sprawdź wymagania CAA, CT i politykę własnej organizacji.
- W środowisku większej skali rozważ centralny CLM zamiast ręcznego zarządzania certyfikatami.
28. Przydatne narzędzia SSL/TLS
Administrator może analizować certyfikaty zarówno lokalnie, jak i z perspektywy klienta zewnętrznego.
| Narzędzie | Przykładowe zastosowanie |
| openssl | CSR, certyfikaty, klucze, handshake, konwersje formatów |
| curl | test HTTPS, wersji protokołu, nagłówków i połączeń do API |
| testssl.sh | automatyczna analiza konfiguracji TLS |
| sslyze | skanowanie możliwości serwera TLS |
| Wireshark / tshark | analiza handshake i ruchu sieciowego |
| narzędzia CT | wyszukiwanie certyfikatów dla domeny |
| monitoring CLM | inventory, ważność, polityki i automatyzacja |
Wynik skanera nie zastępuje analizy architektury. Serwer może uzyskać dobry wynik testu TLS, a jednocześnie przekazywać ruch do backendu bez szyfrowania albo mieć źle zabezpieczony klucz prywatny.
29. FAQ
Czy certyfikat SSL jest obowiązkowy?
Nie istnieje jedna uniwersalna zasada prawna mówiąca, że każda witryna musi posiadać konkretny komercyjny certyfikat. HTTPS jest jednak współczesnym standardem bezpieczeństwa, a przy przesyłaniu danych wymagających ochrony brak szyfrowania może być nieakceptowalny z punktu widzenia bezpieczeństwa i obowiązków organizacji. Przeglądarki internetowe wyświetlają jasny komunikat w sytuacji, gdy strona internetowa nie została zabezpieczona certyfikatem SSL/TLS.
Czy SSL i TLS to to samo?
Nie. SSL jest historycznym poprzednikiem TLS. Nazwa „certyfikat SSL” pozostała w powszechnym użyciu, choć współczesne połączenia korzystają z TLS.
Czy płatny certyfikat szyfruje mocniej niż darmowy?
Nie z samego faktu ceny. Siła ochrony transmisji zależy od protokołu, algorytmów i konfiguracji. Płatny produkt może oferować inny poziom walidacji, wsparcie, zarządzanie i warunki handlowe.
Jak długo trwa wydanie certyfikatu?
DV może być wydawany automatycznie po poprawnej walidacji. OV i EV wymagają dodatkowej weryfikacji organizacji, dlatego czas zależy od kompletności danych, polityki CA i przebiegu procesu.
Czy jednym certyfikatem można zabezpieczyć kilka domen?
Tak, jeśli certyfikat zawiera odpowiednie nazwy w SAN. Można też użyć produktu Multi-Domain lub Wildcard, zależnie od potrzeb.
Czy certyfikat działa dla poczty?
Certyfikat serwerowy może chronić TLS dla SMTP, IMAP lub POP3, jeśli odpowiada nazwie serwera i zastosowaniu. S/MIME jest natomiast odrębnym mechanizmem do podpisywania i szyfrowania samych wiadomości.
Co się stanie po wygaśnięciu certyfikatu?
Klient (np. przeglądarka internetowa) uzna certyfikat za nieważny i zwykle pokaże błąd lub odmówi bezpiecznego połączenia. Dlatego monitoring i automatyczne odnawianie są krytyczne.
Czy certyfikat można przenieść na inny serwer?
Technicznie zwykle tak, jeżeli polityka produktu na to pozwala i dysponujemy odpowiadającym kluczem prywatnym oraz chain. Często bezpieczniej jest jednak wygenerować nowy klucz i przeprowadzić reissue lub nowe wydanie.
Czy HTTPS chroni przed phishingiem?
Chroni transmisję i pozwala zweryfikować certyfikat dla domeny, ale nie dowodzi uczciwości właściciela strony. Fałszywa domena również może mieć poprawny certyfikat DV.
Czy TLS chroni cały ruch przed obserwacją?
Chroni treść objętą szyfrowaniem, ale metadane sieciowe, takie jak adresy IP i charakterystyka ruchu, mogą pozostać widoczne. ECH (Encrypted Client Hello) dodatkowo ogranicza ujawnianie danych ClientHello, w tym SNI.
Czy ECH oznacza, że ISP nie widzi odwiedzanej strony?
ECH (Encrypted Client Hello) ogranicza ujawnienie nazwy w ClientHello, ale nie zapewnia pełnej anonimowości. Dostawca sieci nadal może widzieć adres docelowy, wolumen i czas ruchu, a czasem wywnioskować usługę innymi metodami.
30. Podsumowanie
Certyfikat TLS jest elementem systemu zaufania, a nie samodzielnym „szyfrem strony”. Współczesne bezpieczeństwo HTTPS wynika z połączenia PKI, poprawnej walidacji, kryptografii, odpowiedniej konfiguracji TLS, ochrony kluczy i sprawnego zarządzania całym cyklem życia.
Dla małej witryny podstawą może być automatycznie odnawiany certyfikat DV i poprawna konfiguracja TLS 1.2/1.3. W dużej organizacji równie ważne stają się inventory, CAA, CT monitoring, mTLS, automatyzacja, CLM, polityki kluczy, terminacja TLS na wielu warstwach oraz gotowość do migracji kryptograficznych.
Najważniejsza praktyczna zasada brzmi: HTTPS należy traktować jako proces, nie jednorazową instalację certyfikatu. Certyfikat ma zostać poprawnie wystawiony, bezpiecznie wdrożony, monitorowany, automatycznie odnawiany i szybko wymieniony, gdy zmieni się infrastruktura lub wystąpi incydent.