

Jaki certyfikat SSL/TLS wybrać? DV, OV, EV, Wildcard, Multi-Domain, QWAC i X9 PKI
Nie istnieje jeden „najlepszy” certyfikat SSL/TLS. Właściwy wybór zależy od tego, co chcesz zabezpieczyć: pojedynczą domenę, wiele domen, subdomeny, publiczną stronę WWW, API czy komunikację system-to-system. Znaczenie ma również to, czy certyfikat ma jedynie potwierdzać kontrolę nad domeną, czy także tożsamość organizacji.
W tym poradniku pokazujemy, kiedy wybrać DV, OV, EV, Wildcard, Multi-Domain, QWAC lub X9 PKI for TLS oraz kiedy zamiast certyfikatu TLS potrzebny jest zupełnie inny rodzaj certyfikatu cyfrowego.
Do czego służy certyfikat SSL/TLS?
Certyfikat SSL/TLS pozwala ustanowić szyfrowane połączenie pomiędzy przeglądarką internetową lub aplikacją a serwerem. Dzięki temu dane przesyłane podczas połączenia są chronione przed przechwyceniem i modyfikacją.
Certyfikat jest wykorzystywany m.in. do:
- zabezpieczania stron internetowych i sklepów internetowych,
- ochrony paneli administracyjnych i systemów logowania,
- zabezpieczania aplikacji webowych i API,
- ochrony komunikacji pomiędzy systemami,
- potwierdzania tożsamości organizacji,
- zabezpieczania wielu domen i subdomen,
- realizacji określonych wymagań bezpieczeństwa i zgodności.
W praktyce wybór certyfikatu powinien więc zaczynać się nie od pytania „który certyfikat jest najlepszy?”, ale od pytania „co dokładnie chcę zabezpieczyć?”.
Certyfikat DV, OV czy EV – który poziom walidacji wybrać?
Jednym z podstawowych kryteriów wyboru certyfikatu jest sposób weryfikacji podmiotu, dla którego jest on wystawiany. Poziom walidacji DV, OV lub EV nie określa siły szyfrowania połączenia TLS. Różnica dotyczy przede wszystkim zakresu weryfikacji podmiotu oraz informacji identyfikacyjnych zawartych w certyfikacie.
Certyfikaty DV – Domain Validation
DV (Domain Validation) to certyfikaty, w przypadku których urząd certyfikacji weryfikuje kontrolę nad daną domeną. Są przeznaczone przede wszystkim do zabezpieczania połączenia HTTPS, gdy najważniejszym celem jest szyfrowanie transmisji.
Certyfikat DV będzie odpowiednim wyborem m.in. dla:
- stron firmowych, w przypadku których najważniejsze jest szyfrowanie połączenia, a nie potwierdzenie danych organizacji w certyfikacie,
- blogów i serwisów informacyjnych,
- stron produktowych,
- aplikacji internetowych,
- landing page’y,
- serwisów, w których nie jest wymagane potwierdzenie danych organizacji w certyfikacie.
Funkcjonowanie certyfikatu DV możesz przetestować tutaj.
Podgląd danych zawartych w certyfikacie wyświetlany w Google Chrome:
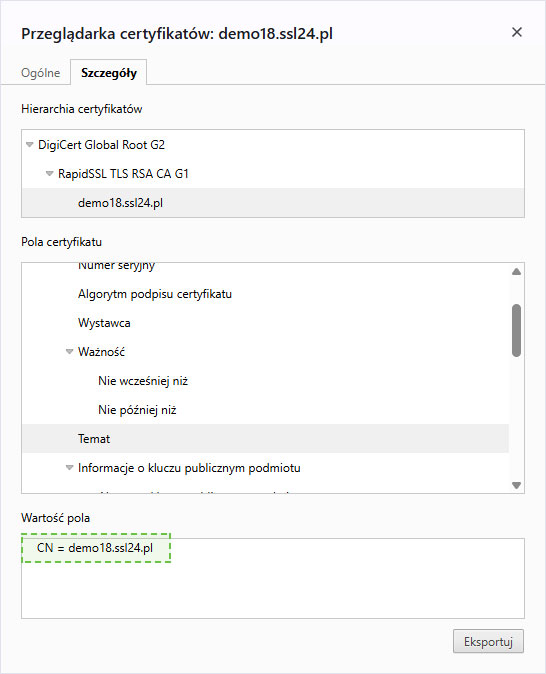
DV to dobry wybór, gdy najważniejsze jest zabezpieczenie połączenia TLS i potwierdzenie kontroli nad domeną. Jeżeli dodatkowo zależy Ci na zweryfikowaniu danych organizacji i umieszczeniu ich w certyfikacie, warto rozważyć certyfikat OV lub EV.
Wybierz certyfikat DV dla siebie.
Certyfikaty OV – Organization Validation
OV (Organization Validation) zapewnia wyższy poziom walidacji. Oprócz kontroli nad domeną urząd certyfikacji przeprowadza również weryfikację organizacji ubiegającej się o certyfikat.
Certyfikat OV warto rozważyć w przypadku:
- sklepów online,
- firmowych stron internetowych,
- serwisów korporacyjnych,
- aplikacji biznesowych,
- portali i platform internetowych,
- systemów, w których istotne jest potwierdzenie tożsamości organizacji.
Funkcjonowanie certyfikatu typu OV możesz przetestować tutaj.
Podgląd danych zawartych w certyfikacie wyświetlany w Google Chrome:
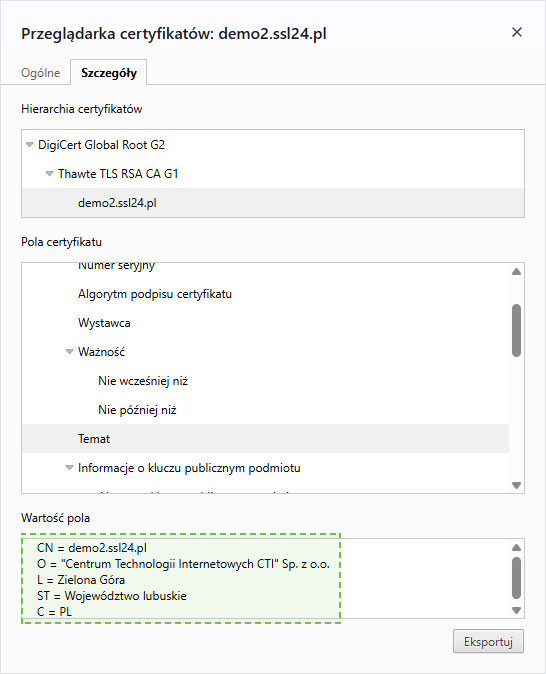
OV jest szczególnie interesujący dla organizacji, które chcą połączyć szyfrowanie transmisji z możliwością zweryfikowania podmiotu wskazanego w certyfikacie.
Wybierz certyfikat OV dla siebie.
Certyfikaty EV – Extended Validation
EV (Extended Validation) charakteryzują się najbardziej rozbudowanym procesem weryfikacji tożsamości organizacji spośród tradycyjnych certyfikatów TLS.
EV może być stosowany przez organizacje, dla których szczególnie istotne są:
- rozszerzona i ustandaryzowana weryfikacja tożsamości podmiotu,
- możliwość identyfikacji organizacji na podstawie danych zawartych w certyfikacie,
- spełnienie wewnętrznych lub branżowych wymagań dotyczących poziomu walidacji.
Funkcjonowanie certyfikatu typu EV możesz przetestować tutaj.
Podgląd danych zawartych w certyfikacie wyświetlany w Google Chrome:
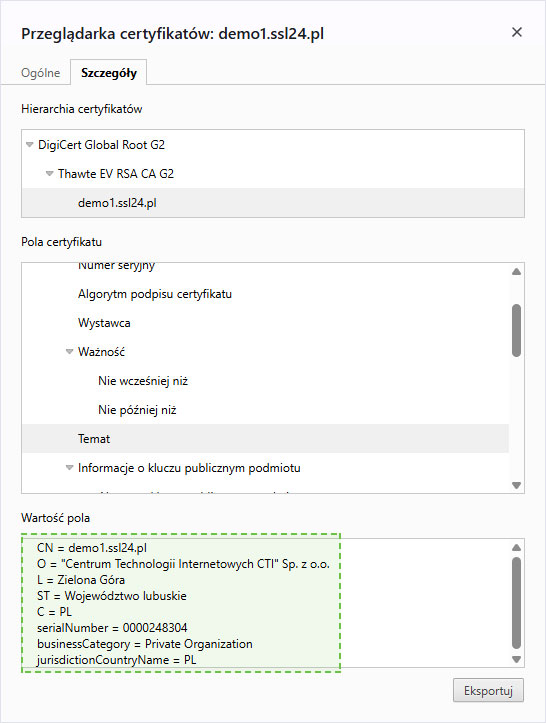
Warto pamiętać, że współczesne przeglądarki internetowe nie prezentują użytkownikowi informacji o EV w tak widoczny sposób jak dawniej. Nie oznacza to jednak, że sam proces walidacji EV stracił znaczenie – dane organizacji są zawarte w certyfikacie i mogą być wykorzystywane do identyfikacji podmiotu.
Wybierz certyfikat EV dla siebie.
Jeden certyfikat czy wiele domen?
Kolejną kwestią jest liczba domen, które mają zostać zabezpieczone.
Certyfikat dla jednej domeny (Single Domain)
Jeżeli potrzebujesz zabezpieczyć jeden konkretny adres, np. www.twojadomena.pl, certyfikat dla pojedynczej domeny może być najprostszym rozwiązaniem. W zależności od konkretnego certyfikatu może on również zabezpieczać podstawową domenę (twojadomena.pl) i jej wariant www (www.twojadomena.pl).
Wybierz certyfikat Single Domain dla siebie.
Certyfikat Multi-Domain
Jeżeli organizacja korzysta z kilku różnych domen, warto rozważyć certyfikat Multi-Domain (SAN).
Przykładowo jeden certyfikat może zabezpieczać:
- twojadomena.pl
- twojadomena.eu
- twojadomena.com
- sklep.twojadomena.pl
- aplikacja.twojadomena.pl
- twojblog.pl
- *.twojadres.pl (w ofercie SSL24 opcja Wildcard w certyfikacie Multi-Domain dostępna jest dla określonych produktów OV)
- itd.
Zamiast kupować i obsługiwać osobny certyfikat dla każdej domeny, można wykorzystać jeden certyfikat zawierający wiele nazw SAN.
Multi-Domain jest szczególnie przydatny w przypadku firm posiadających kilka serwisów, domen regionalnych lub różnych adresów wykorzystywanych przez jedną platformę.
Wybierz certyfikat Multi-Domain dla siebie.
Wildcard – gdy posiadasz wiele subdomen
Jeżeli korzystasz z wielu subdomen w obrębie jednej domeny, dobrym rozwiązaniem może być certyfikat Wildcard.
Przykładowo certyfikat dla *.twojadomena.pl może zabezpieczać:
- www.twojadomena.pl,
- sklep.twojadomena.pl,
- panel.twojadomena.pl,
- poczta.twojadomena.pl,
- aplikacja.twojadomena.pl.
Wildcard pozwala więc objąć ochroną wiele subdomen przy wykorzystaniu jednego certyfikatu.
Jest to rozwiązanie szczególnie wygodne dla:
- sklepów internetowych,
- platform SaaS,
- środowisk wieloserwisowych,
- firm wykorzystujących wiele subdomen,
- rozbudowanych aplikacji internetowych.
Wybierz certyfikat Wildcard dla siebie.
QWAC – kwalifikowany certyfikat dla stron internetowych
Specyficzną kategorią certyfikatów są QWAC (Qualified Website Authentication Certificates). QWAC to kwalifikowane certyfikaty uwierzytelniania stron internetowych, wydawane przez kwalifikowanych dostawców usług zaufania zgodnie z wymaganiami europejskich ram prawnych i technicznych (eIDAS). Ich zastosowanie jest szczególnie istotne w środowiskach, w których wymagany jest kwalifikowany poziom uwierzytelnienia strony internetowej.
QWAC może być wykorzystywany m.in. przez podmioty działające w sektorach regulowanych oraz organizacje, dla których istotne są wymagania wynikające z europejskich regulacji dotyczących usług zaufania. Wybierając QWAC, nie chodzi więc wyłącznie o samo szyfrowanie połączenia HTTPS. Kluczowe znaczenie ma również kwalifikowany status certyfikatu oraz sposób weryfikacji tożsamości podmiotu.
Jeżeli Twoja organizacja musi spełnić określone wymagania regulacyjne lub potrzebuje kwalifikowanego certyfikatu do uwierzytelniania witryny, warto sprawdzić dostępność QWAC w ofercie SSL24.
X9 PKI for TLS – certyfikaty dla zaawansowanych zastosowań PKI
Jeszcze bardziej specjalistyczną kategorią są certyfikaty X9 PKI for TLS. Rozwiązania X9 PKI wywodzą się ze standardów opracowanych z myślą o zastosowaniach infrastruktury klucza publicznego w sektorze finansowym i innych środowiskach wymagających zaawansowanego zarządzania tożsamością cyfrową. W kontekście TLS certyfikaty X9 PKI mogą być wykorzystywane do zabezpieczania komunikacji pomiędzy systemami oraz uwierzytelniania uczestników komunikacji.
W zależności od konkretnego certyfikatu i jego profilu możliwe jest wykorzystanie rozszerzeń EKU obejmujących m.in.:
- Server Authentication – uwierzytelnianie serwera,
- Client Authentication – uwierzytelnianie klienta.
Dzięki temu certyfikaty X9 PKI for TLS mogą znaleźć zastosowanie nie tylko w klasycznym HTTPS, ale również w scenariuszach system-to-system, API, integracjach B2B czy środowiskach, w których wymagane jest wzajemne uwierzytelnianie stron komunikacji (zarówno serwera jak i klienta).
Certyfikatów X9 PKI nie należy jednak traktować jako zamiennika standardowego certyfikatu SSL/TLS przeznaczonego do publicznej strony WWW. Zostały opracowane przede wszystkim z myślą o specjalistycznych zastosowaniach PKI, w tym komunikacji system-to-system i host-to-host, a przy ich wyborze należy sprawdzić przede wszystkim przeznaczenie certyfikatu, obsługiwane EKU oraz wymagania dotyczące infrastruktury.
Dlatego X9 PKI for TLS jest rozwiązaniem szczególnie interesującym dla organizacji, które potrzebują zaawansowanej infrastruktury PKI i certyfikatów przeznaczonych do określonych zastosowań technicznych lub biznesowych.
Certyfikaty cyfrowe do innych zastosowań
Certyfikaty cyfrowe znajdują zastosowanie również poza komunikacją HTTPS. W zależności od tego, co chcemy zabezpieczyć lub potwierdzić, możemy wykorzystać certyfikaty przeznaczone do podpisywania oprogramowania, zabezpieczania poczty elektronicznej czy ochrony marki w wiadomościach e-mail.
Code Signing – podpisywanie oprogramowania
Certyfikaty Code Signing służą do cyfrowego podpisywania oprogramowania, aplikacji, skryptów, bibliotek, pakietów instalacyjnych, sterowników oraz innych artefaktów kodu obsługiwanych przez daną platformę. Podpis cyfrowy pozwala użytkownikowi zweryfikować, kto podpisał dane oprogramowanie oraz czy plik nie został zmodyfikowany po podpisaniu.
W przypadku certyfikatów Code Signing szczególne znaczenie ma bezpieczne przechowywanie i ochrona klucza prywatnego. To właśnie klucz prywatny jest wykorzystywany do składania podpisów, dlatego jego przejęcie przez osobę nieuprawnioną mogłoby umożliwić podpisywanie oprogramowania w imieniu właściciela certyfikatu. Z tego względu klucz prywatny powinien być odpowiednio zabezpieczony przed nieautoryzowanym dostępem, kopiowaniem lub wykorzystaniem.
Sposób ochrony klucza prywatnego może zależeć od rodzaju certyfikatu oraz aktualnych wymagań dotyczących Code Signing. W szczególności w przypadku certyfikatów przeznaczonych do podpisywania kodu istotne może być wykorzystanie sprzętowych lub zdalnych mechanizmów ochrony klucza prywatnego, takich jak urządzenia HSM lub usługi zdalnego podpisu. Pozwalają one na przechowywanie klucza w zabezpieczonym środowisku i ograniczenie możliwości jego eksportu. Przed zakupem certyfikatu warto więc sprawdzić nie tylko jego przeznaczenie i kompatybilność z używaną platformą, ale również wymagany sposób generowania, przechowywania i wykorzystywania klucza prywatnego.
Certyfikaty Code Signing są szczególnie przydatne dla:
- producentów oprogramowania,
- firm tworzących aplikacje desktopowe i mobilne,
- dostawców sterowników,
- wydawców narzędzi i skryptów,
- organizacji dystrybuujących własne oprogramowanie.
W zależności od potrzeb można wybrać certyfikat Code Signing odpowiedni dla organizacji oraz wymaganej platformy i sposobu podpisywania. Warto pamiętać, że certyfikat Code Signing nie służy do zabezpieczania strony internetowej – jego zadaniem jest potwierdzenie autentyczności wydawcy oraz integralności podpisanego oprogramowania.
Wybierz certyfikat Code Signing dla siebie.
S/MIME – bezpieczna i uwierzytelniona poczta e-mail
Certyfikaty S/MIME (Secure/Multipurpose Internet Mail Extensions) są przeznaczone do zabezpieczania komunikacji za pośrednictwem poczty elektronicznej.

W zależności od zastosowania pozwalają na:
- podpisywanie wiadomości e-mail, co umożliwia odbiorcy zweryfikowanie tożsamości nadawcy i integralności wiadomości,
- szyfrowanie wiadomości, dzięki czemu ich treść może być odczytana wyłącznie przez uprawnionego odbiorcę.
S/MIME znajduje zastosowanie szczególnie w organizacjach, które przesyłają pocztą elektroniczną poufne informacje lub potrzebują dodatkowego mechanizmu potwierdzania tożsamości nadawców.
Certyfikat S/MIME jest powiązany z konkretną tożsamością e-mail, dlatego przed jego wyborem należy określić, czy potrzebny jest certyfikat dla pojedynczego adresu, czy rozwiązanie obejmujące większą liczbę użytkowników.
Wybierz certyfikat S-MIME dla siebie.
VMC i CMC – zweryfikowana prezentacja marki w wiadomościach e-mail
Certyfikaty VMC (Verified Mark Certificate) oraz CMC (Common Mark Certificate) są przeznaczone dla organizacji, które chcą zwiększyć rozpoznawalność i wiarygodność swojej marki w komunikacji e-mail.
Współpracują one z mechanizmem BIMI (Brand Indicators for Message Identification), który pozwala na prezentowanie logo nadawcy w obsługujących tę funkcję skrzynkach pocztowych.

VMC – Verified Mark Certificate
VMC to certyfikat przeznaczony dla organizacji, które chcą wykorzystywać w BIMI logo spełniające wymagania właściwe dla tego typu certyfikatu, w szczególności logo oparte na kwalifikującym się i odpowiednio zweryfikowanym znaku.
W procesie wydawania VMC weryfikowana jest zarówno organizacja, jak i prawo do posługiwania się określonym znakiem lub logo. Dzięki temu certyfikat tworzy kryptograficznie weryfikowalne powiązanie pomiędzy domeną wysyłającą pocztę, organizacją oraz prezentowanym logo.
W praktyce rozwiązanie łączy:
- uwierzytelnianie domeny pocztowej,
- ochronę marki,
- weryfikację logo,
- prezentowanie identyfikacji wizualnej nadawcy w obsługiwanych usługach pocztowych.
VMC może być szczególnie interesujący dla banków, sklepów internetowych, dużych przedsiębiorstw oraz innych organizacji, dla których istotne jest ograniczenie ryzyka podszywania się pod markę w korespondencji e-mail.
CMC – Common Mark Certificate
CMC stanowi alternatywę dla organizacji, które chcą wykorzystywać logo w ramach BIMI, ale nie korzystają ze znaku spełniającego wymagania właściwe dla certyfikatu VMC. W przypadku CMC logo nie musi opierać się na takim samym modelu ochrony znaku jak w VMC, jednak nadal podlega określonym wymaganiom dotyczącym jego wcześniejszego używania, powiązania z organizacją oraz weryfikacji przez wystawcę certyfikatu.
CMC nie należy więc traktować po prostu jako „VMC bez zarejestrowanego znaku towarowego”. Jest to odrębny typ certyfikatu BIMI, posiadający własne zasady kwalifikacji i weryfikacji logo.
Wybierz certyfikat VMC lub CMC dla siebie.
Na co jeszcze zwrócić uwagę przy wyborze certyfikatu?
Rodzaj certyfikatu to nie jedyny parametr, który warto wziąć pod uwagę. Przed zakupem warto przede wszystkim określić co chcesz zabezpieczyć, potwierdzić lub podpisać oraz w jaki sposób certyfikat będzie wykorzystywany. Odpowiedzi na kilka prostych pytań pomogą dobrać rozwiązanie najlepiej dopasowane do potrzeb.
- Ile domen chcesz zabezpieczyć?
Jeżeli jest ich więcej niż jedna, sprawdź, czy korzystniejszy będzie certyfikat Multi-Domain (SAN), czy kilka oddzielnych certyfikatów.
- Czy korzystasz z wielu subdomen?
Jeśli tak, certyfikat Wildcard może znacząco uprościć zarządzanie zabezpieczeniami i pozwolić na ochronę wielu subdomen za pomocą jednego certyfikatu.
- Czy certyfikat ma potwierdzać dane organizacji?
Jeżeli zależy Ci na potwierdzeniu tożsamości organizacji, rozważ certyfikat OV lub EV, zamiast certyfikatu DV. W przypadku bardziej szczegółowych wymagań dotyczących uwierzytelniania stron internetowych warto również sprawdzić możliwość zastosowania QWAC.
- Czy certyfikat będzie wykorzystywany przez aplikację, API lub do komunikacji pomiędzy systemami?
W takim przypadku należy sprawdzić nie tylko domenę, ale również wymagane zastosowanie certyfikatu oraz odpowiednie rozszerzenia EKU (Extended Key Usage). W przypadku standardowego publicznego API zazwyczaj wystarczający jest klasyczny certyfikat TLS dla serwera. Jeżeli jednak komunikacja wymaga wzajemnego uwierzytelniania (mTLS), Client Authentication lub specjalistycznego profilu PKI, warto rozważyć rozwiązania takie jak X9 PKI for TLS.
- Czy potrzebujesz uwierzytelniania klienta, a nie tylko serwera?
Jeżeli system ma uwierzytelniać nie tylko serwer, ale również klienta, zwykły certyfikat przeznaczony wyłącznie do Server Authentication może nie być wystarczający. W takim przypadku należy zwrócić uwagę na certyfikaty obsługujące Client Authentication oraz odpowiednie rozwiązania PKI.
- Czy chcesz podpisywać własne oprogramowanie?
Jeżeli tworzysz i dystrybuujesz aplikacje, programy, sterowniki lub inne pliki wykonywalne, właściwym rozwiązaniem może być certyfikat Code Signing. Pozwala on potwierdzić tożsamość wydawcy oraz integralność podpisanego oprogramowania.
- Czy chcesz zabezpieczyć firmową pocztę elektroniczną?
Jeżeli potrzebujesz podpisywać cyfrowo wiadomości e-mail, potwierdzać tożsamość nadawcy lub szyfrować korespondencję, sprawdź certyfikaty S/MIME. Są one przeznaczone do zabezpieczania komunikacji e-mail i mogą być stosowane zarówno przez pojedynczych użytkowników, jak i w środowiskach firmowych.
- Czy chcesz wyświetlać logo swojej marki przy wiadomościach e-mail?
Jeżeli zależy Ci na zwiększeniu rozpoznawalności i wiarygodności firmowej korespondencji, warto zainteresować się rozwiązaniami VMC (Verified Mark Certificate) lub CMC (Common Mark Certificate). Certyfikaty te współpracują ze standardem BIMI, umożliwiając prezentowanie zweryfikowanego logo marki w obsługujących tę funkcję skrzynkach pocztowych.
- Czy obowiązują Cię szczególne wymagania regulacyjne lub branżowe?
Jeżeli certyfikat ma być wykorzystywany w środowisku regulowanym, w sektorze finansowym lub w infrastrukturze wymagającej określonego poziomu zaufania, przed wyborem warto zweryfikować wymagania techniczne i prawne. W zależności od zastosowania odpowiednim rozwiązaniem może być QWAC, X9 PKI for TLS lub inny certyfikat spełniający określone wymagania.
- Jak często certyfikat będzie odnawiany?
Przy wyborze certyfikatu warto uwzględnić również sposób jego odnawiania i automatyzacji. Od 15 marca 2026 r. maksymalny okres ważności publicznie zaufanych certyfikatów TLS wynosi 200 dni, a w kolejnych latach będzie dalej skracany. W większych środowiskach coraz większe znaczenie mają więc automatyzacja wystawiania, odnawiania i wdrażania certyfikatów oraz centralne zarządzanie ich cyklem życia.
Dowiedz się więcej o skróceniu okresu ważności certyfikatów.
Odpowiedzi na powyższe pytania pozwalają szybko zawęzić wybór do właściwej kategorii certyfikatów – od klasycznych SSL/TLS, przez Code Signing i S/MIME, aż po specjalistyczne rozwiązania QWAC, X9 PKI for TLS, VMC i CMC.
Przy wyborze certyfikatu warto również zwrócić uwagę na typ klucza kryptograficznego. W zależności od środowiska można stosować m.in. RSA lub ECC. ECC pozwala osiągnąć wysoki poziom bezpieczeństwa przy mniejszych kluczach, natomiast RSA nadal zapewnia bardzo szeroką kompatybilność. Wybór powinien uwzględniać obsługiwane systemy, aplikacje i wymagania infrastruktury.
Jaki certyfikat SSL/TLS wybrać? Praktyczna tabela
| Potrzeba | Odpowiednia kategoria |
| Strona WWW, blog, prosty serwis | DV / OV / EV, zależnie od wymaganego poziomu identyfikacji |
| Potwierdzenie danych organizacji | OV / EV |
| Rozszerzona weryfikacja organizacji | EV |
| Wiele różnych domen | Multi-Domain / SAN |
| Wiele subdomen jednej domeny | Wildcard |
| Wiele domen i subdomen | Multi-Domain Wildcard |
| Kwalifikowane uwierzytelnienie witryny | QWAC |
| TLS/mTLS w specjalistycznej infrastrukturze PKI | X9 PKI for TLS |
| Podpisywanie oprogramowania | Code Signing |
| Podpisywanie/szyfrowanie poczty | S/MIME |
| Logo BIMI | VMC / CMC |
Certyfikat SSL/TLS dopasowany do Twoich potrzeb
Jak wspomnieliśmy już na początku artykułu - nie istnieje jeden certyfikat SSL/TLS, który będzie najlepszy dla każdego zastosowania. Innego rozwiązania potrzebuje właściciel prostej strony firmowej, innego duży sklep internetowy z wieloma subdomenami, a jeszcze innego instytucja lub firma wykorzystująca rozbudowaną infrastrukturę PKI.
W ofercie SSL24 znajdziesz certyfikaty dopasowane do różnych scenariuszy – od klasycznych certyfikatów DV, OV i EV, przez rozwiązania Multi-Domain i Wildcard, po specjalistyczne QWAC oraz X9 PKI for TLS.
Jeżeli nie masz pewności, który certyfikat będzie odpowiedni dla Twojej domeny, aplikacji lub infrastruktury, warto przed zakupem określić sposób wykorzystania certyfikatu, liczbę domen i subdomen oraz wymagany poziom uwierzytelniania.
Wciąż nie masz pewności?
Daj nam znać, chętnie pomożemy Ci wybrać najlepsze rozwiązanie:
- tel. +48 68 457 00 00
- e-mail info@ssl24.pl
Zobacz również: